사용자와 로그인
역할
사용자에서 팀원을 추가합니다.
| 역할 | 할 수 있는 일 |
|---|---|
| 관리자 | 사용자, SSO, 시스템 설정을 포함한 모든 작업 |
| 운영자 | 프록시 호스트, 접속 대기열, 인증서, 규칙 변경과 배포 |
| 조회자 | 읽기 전용 |
2단계 인증
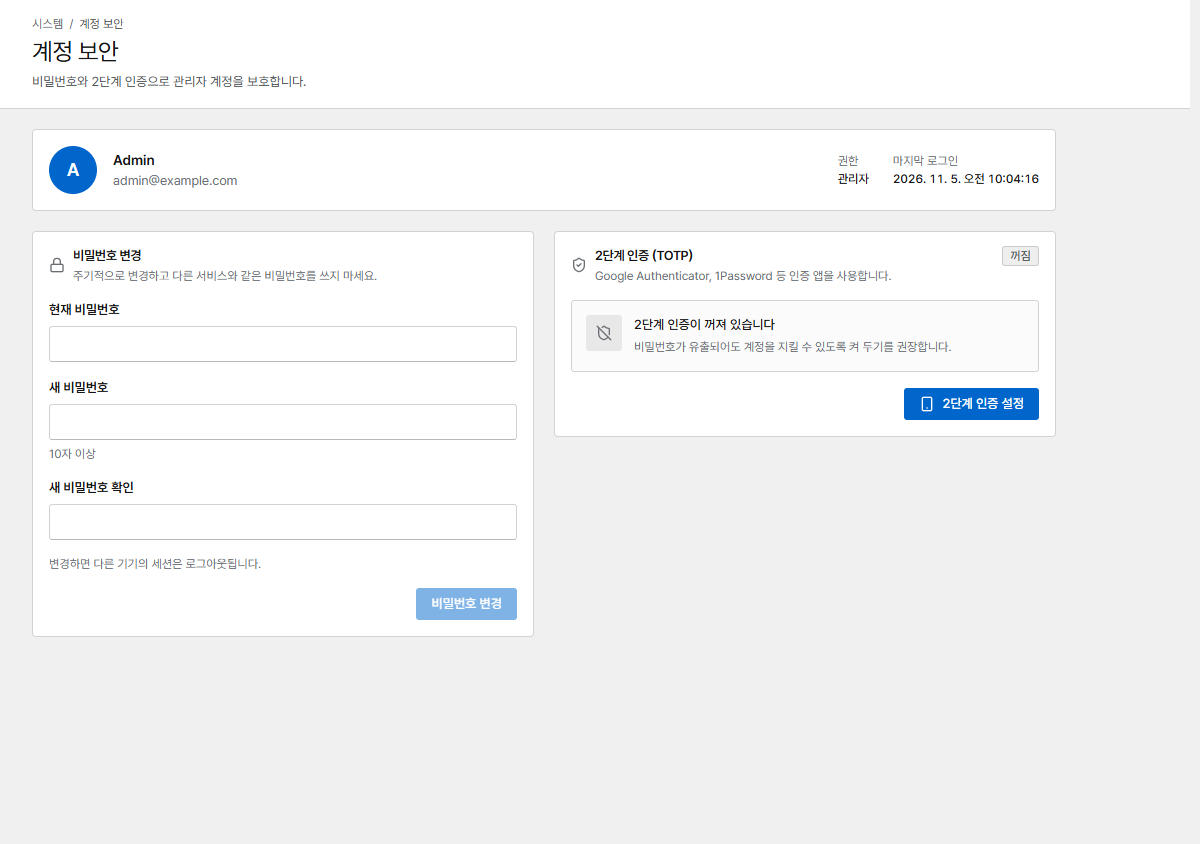
모든 사용자는 계정 보안에서 Google Authenticator나 1Password 같은 인증 앱으로 2단계 인증(TOTP)을 켤 수 있습니다. 설정 후 한 번만 보여 주는 복구 코드를 꼭 저장해 두세요. 휴대폰을 잃어버린 사용자는 관리자가 MFA 초기화를 해 줄 수 있습니다.
통합 로그인 (OIDC)
관리자는 SSO에서 Okta, Microsoft Entra ID, Google, Keycloak 같은 OpenID Connect 제공자로 로그인하도록 설정할 수 있습니다. 로그인할 수 있는 이메일 도메인을 제한하고, 제공자의 그룹을 역할에 연결하고, 처음 보는 사용자를 자동으로 만들지 정할 수 있습니다.
API 토큰
스크립트와 Prometheus는 Authorization: Bearer cvs_… 헤더와 함께 API 토큰(API 토큰 페이지에서
생성)을 사용합니다. 토큰에는 역할과 만료일(선택)이 있고, 만든 사람의 역할을 넘을 수 없으며, 한 번만
표시됩니다. HTTP API를 참고하세요.
콘솔 보호
- 9443 포트는 신뢰하는 네트워크에서만 열어 두세요. 방화벽을 쓰거나, 네트워크 페이지의 관리 콘솔 접근 허용 네트워크를 사용합니다.
- 그 목록 때문에 접속이 막혔다면
CORVUS_ADMIN_ALLOW_ANY=1로 컨테이너를 한 번 시작해 목록을 고친 다음, 변수를 다시 지우세요. - 이름이나 다른 IP로 콘솔에 접속하려면
CORVUS_ADMIN_HOSTS로 콘솔 인증서에 추가하세요 (환경 변수 참고).
감사 로그
감사 로그에는 모든 관리 작업이 기록됩니다: 누가, 무엇을, 어느 IP에서, 언제 바꿨는지.