Corvus AWPG
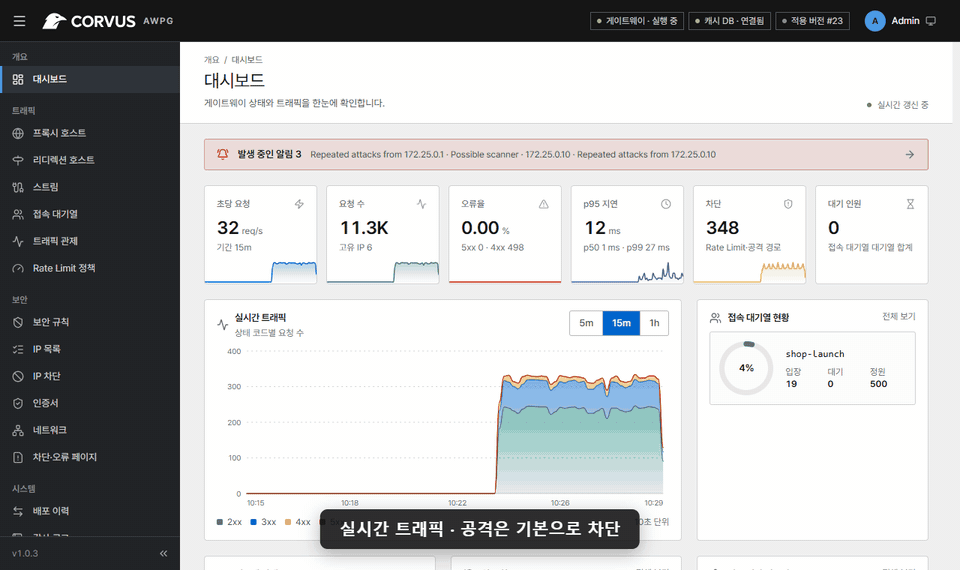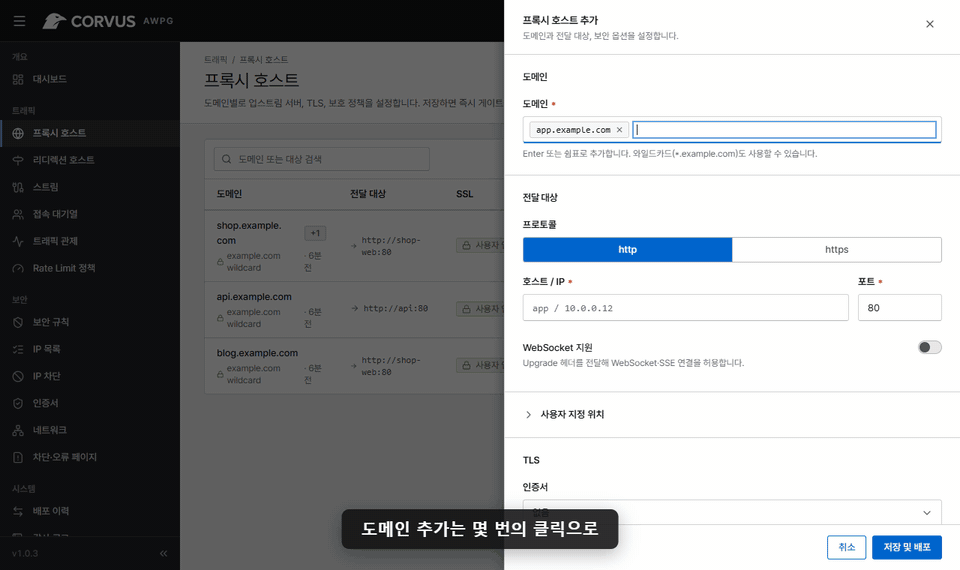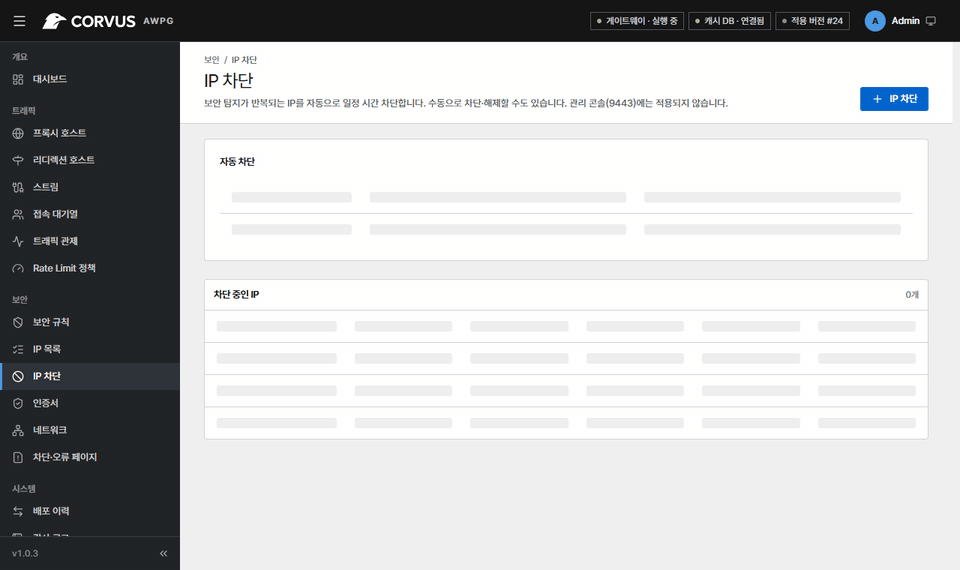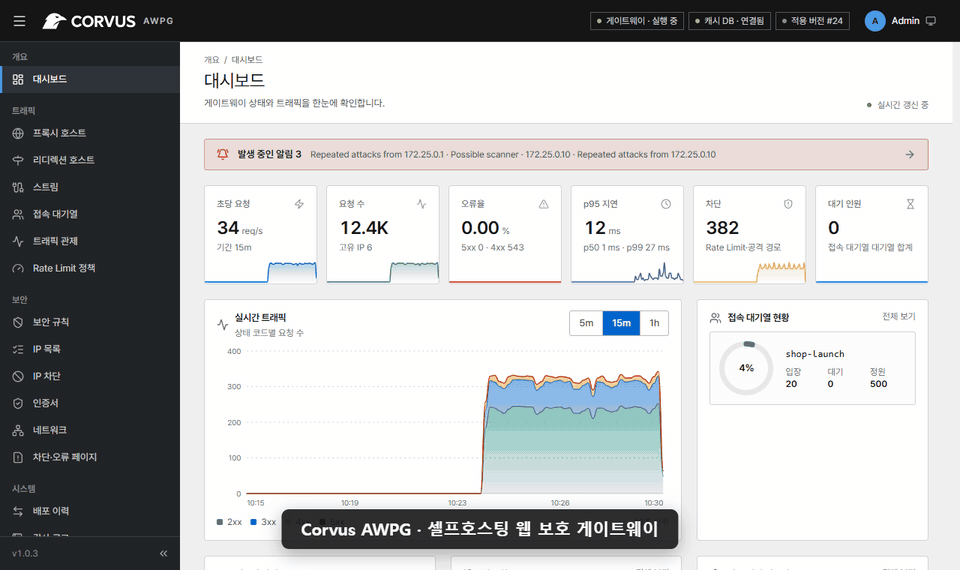
Corvus는 웹 서비스 앞에 두는 자체 호스팅 게이트웨이입니다. Nginx Proxy Manager처럼 쉽게 운영할 수 있고(도메인 연결, 전달, 무료 SSL을 몇 번의 클릭으로), 지나가는 트래픽을 관제하고, 보호하고, 제어합니다. 모든 것이 내 서버에서 동작하며, 트래픽이 외부 클라우드로 나가지 않습니다.
-
컨테이너 하나,
docker-compose.yml하나, 그리고 브라우저만 있으면 됩니다. -
프록시 호스트, 인증서, 스트림, 접근 목록을 가져옵니다. NPM 자체는 변경하지 않습니다.
-
호스트를 추가하는 순간부터 공격 차단이 동작합니다. 규칙, 차단, 챌린지는 필요할 때 쓰면 됩니다.
-
출시나 한정 판매 때 감당할 수 있는 만큼만 방문자를 입장시키고, 나머지는 공정하게 대기시킵니다.
주요 기능
| 프록시와 TLS | 프록시 호스트, 사용자 지정 위치, 리디렉션, TCP/UDP 스트림, 자동 갱신되는 Let's Encrypt 인증서와 저장해 두고 다시 쓰는 DNS 인증 정보, 알 수 없는 호스트 응답 선택(404, 연결 끊기, 리디렉션) |
| 보안 | 알려진 공격 패턴 기본 차단, 보안 규칙, IP·User-Agent 목록, 브라우저 챌린지와 공격 대응 모드, 자동 차단 |
| 접속 대기열 | 트래픽 급증에 대비한 정원 기반 대기실 |
| 관제 | 실시간 트래픽, 요청 로그, 보안 이벤트, Slack·Discord·Teams·Telegram 등으로 보내는 알림 |
| 운영 | 모든 변경은 검사 후 버전으로 관리, 백업과 복원, 역할·MFA·SSO |
안전한 기본값
시작할 때 규칙을 하나도 쓸 필요가 없습니다. 새 호스트마다 기본 공격 탐지가 켜져 있고, 고급 옵션은 모두 선택 사항입니다.